


Дослідження тесту на проникнення в урядову мережу

Уразливість № 1
Витік даних з Elasticsearch
Elasticsearch, while powerful, comes with certain security challenges, especially if not configured correctly. By default, after installation, Elasticsearch exposes data information through web interfaces on Port 9200. This openness, combined with the absence of proper permission controls on its HTTP connections, creates a potential avenue for data leaks.
Під час оцінки розгортання Elasticsearch в урядовій мережі ми виявили критичну проблему. Ми виявили, що доступ до конфіденційних даних, загалом 890 000 відкритих облікових записів, можна було легко отримати за допомогою простого HTTP-запиту http://10.15.3.10:9200/_cat/indices/agency_sector1_index_1. Це відкриття підкреслило терміновість усунення вразливості Elasticsearch.
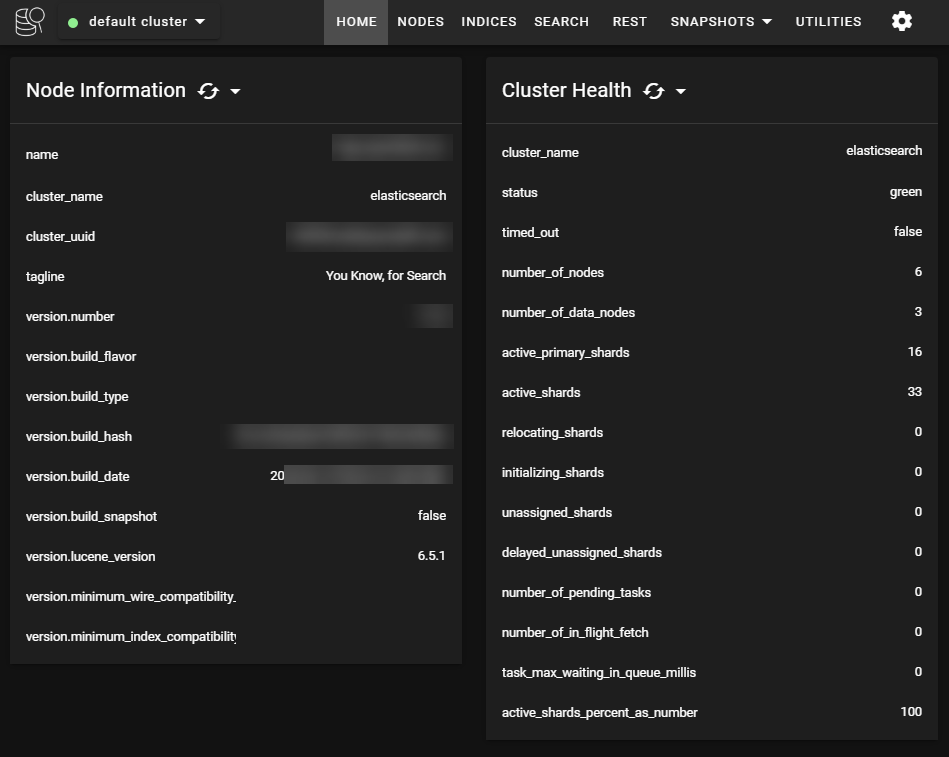
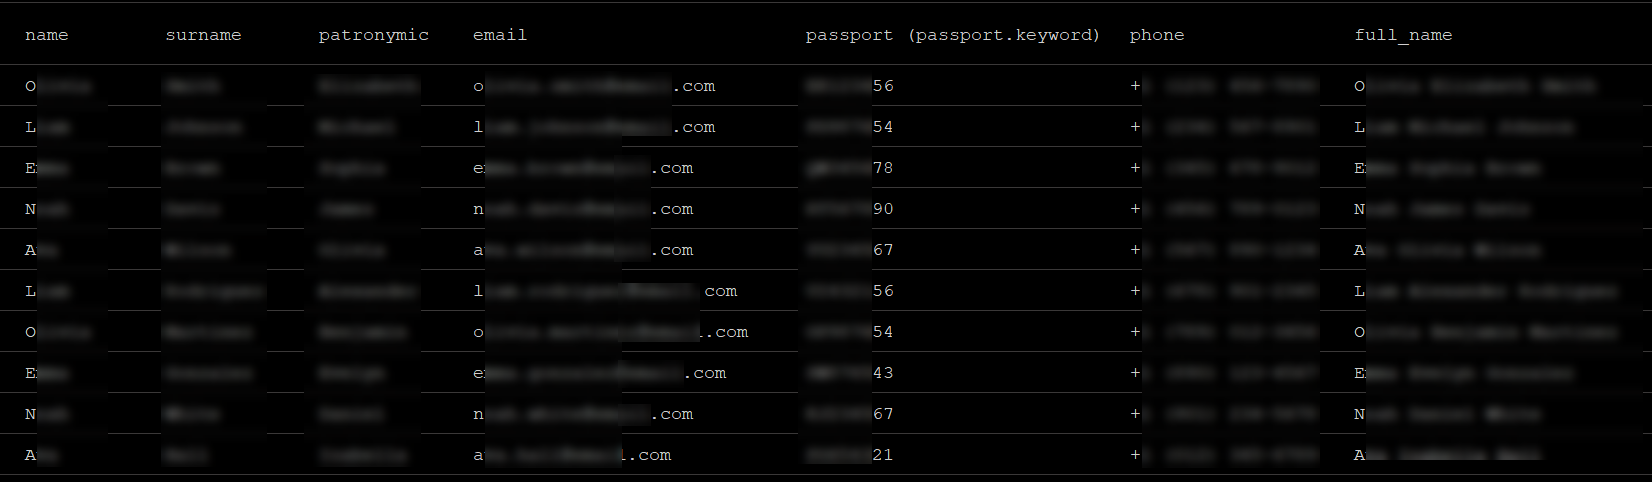 Наслідки цієї вразливості Elasticsearch, пов'язаної з витоком даних, важко переоцінити. У чужих руках відкрита інформація може призвести до порушення конфіденційності, крадіжки особистих даних і несанкціонованого доступу до секретних урядових даних. Крім того, це викликає побоювання з приводу методів гарантування безпеки, які застосовує відповідне агентство.
Виявивши вразливість Elasticsearch, ми відразу ж повідомили клієнту про свої результати, наголосивши на необхідності термінового вирішення проблеми для запобігання потенційному витоку даних. Усвідомивши критичність проблеми, клієнт вжив оперативних заходів щодо усунення вразливості ще до підготовки остаточного звіту. Ми рекомендували негайно впровадити контроль доступу та заходи аутентифікації для Elasticsearch. Ізолюйте Elasticsearch від публічної мережі, шифруйте дані під час передачі за допомогою TLS, увімкніть комплексний аудит і моніторинг, а також постійно оновлюйте Elasticsearch патчами безпеки.
Уразливість № 2
Непередбачувані паролі в урядових мережах
Використання паролів, які легко вгадуються, є загрозою, здатною порушити тріаду безпеки - конфіденційність, цілісність і доступність системи. Така вразливість може піддати систему атакам перебором і за словником, що потенційно може призвести до повної компрометації конфіденційної інформації та системних ресурсів.
Під час нещодавнього тесту на проникнення в урядову мережу агентства ми виявили очевидний недолік у системі безпеки - повсюдне використання передбачуваних і слабких паролів. Щоб проілюструвати цю вразливість, ми виявили 17 облікових записів користувачів з ім'ям "name.last_name", супроводжуваний паролем "P@ssw0rd.”

Ми отримали доступ до облікових записів користувачів з ідентифікованим паролем і відкрили командний рядок (cmd). Після цього ми виконали команду whoami команду, щоб продемонструвати несанкціонований доступ. Докази підтверджуються скріншотом робочого столу, що додається, на якому видно вікно терміналу з командою whoami вихід.

Ця вразливість слугує яскравим нагадуванням про критичну важливість надійного управління паролями в організації. В епоху, коли кіберзагрози постійно розвиваються, використання слабких паролів, які легко вгадуються, є значним упущенням у системі безпеки.
Щоб зменшити цю вразливість і зміцнити загальну безпеку, ми наполегливо рекомендуємо запровадити суворі вимоги до складності паролів, регулярно проводити навчання користувачів правилам використання безпечних паролів і впровадити політику блокування облікових записів для запобігання атакам методом перебору. Крім того, ми запропонували розглянути можливість впровадження багатофакторної аутентифікації (MFA) для забезпечення додаткового рівня захисту від несанкціонованого доступу.
Організаціям також необхідно відмовитися від використання передбачуваних імен користувачів, таких як "adam.smith", і замість цього використовувати унікальні, нестандартизовані імена користувачів, щоб зміцнити свою безпеку.
Уразливість № 3
Облікові дані за замовчуванням YSoft SafeQ
Під час недавнього тесту на проникнення в урядову мережу наша команда виявила критичний недолік у панелі адміністративної інформації YSoft SafeQ. Ця вразливість дозволяла локальним користувачам отримувати доступ до адміністративної панелі, використовуючи облікові дані за замовчуванням, що створювало значний ризик для конфіденційності друкованих даних в організації.
З огляду на те, що YSoft SafeQ - це потужне корпоративне програмне забезпечення, що керує доступом до безлічі принтерів, які використовують співробітники компанії, доступ до роздрукованих даних стає потенційно слабким місцем для потенційних зловмисників або несумлінних співробітників, які можуть отримати доступ до конфіденційної інформації компанії.
Ми відкрили веб-портал з адресою "http://10.21.1.200/" - вхід у серце системи YSoft SafeQ. На перший погляд, сторінка входу мала абсолютно звичайний вигляд, але вона зберігала в собі секрет - пролом у броні, який, якщо залишити його без нагляду, міг розкрити конфіденційні дані агентства.
З почуттям передчуття ми ввели стандартні облікові дані "admin" як ім'я користувача та пароль. І так само ми отримали доступ до адміністративної панелі YSoft SafeQ.

Усередині у нас був вільний доступ до перегляду всіх друкованих документів і до загальних папок і файлів.

Це відкриття стало тривожним сигналом для агентства, що підкреслило виняткову важливість захисту системи YSoft SafeQ.
Клієнт розумів, що для захисту його конфіденційної інформації необхідно терміново вирішити це питання. Усвідомивши важливість наших рекомендацій, вони не втрачали часу на вжиття заходів. Протягом декількох днів клієнт змінив облікові дані за замовчуванням для адміністративного облікового запису YSoft SafeQ відповідно до наших рекомендацій. Крім того, було розпочато процес оновлення версії YSoft SafeQ і сервера Windows, щоб привести їх у відповідність з останніми заходами безпеки.
Уразливість № 4
Завантаження шкідливого файлу
Тут ми натрапили на підступний недолік, який міг призвести до хаосу.
Цей пролом в обладунках безпеки агентства проявився у вигляді непрацюючої функції завантаження файлів. Програма, що відповідає за завантаження файлів, не виконувала перевірку даних на стороні сервера, що відкривало широкі можливості для зловмисників. Наслідки могли бути найгіршими: від віддаленого виконання коду до безлічі інших вразливостей.
Наша подорож до цієї вразливості почалася з нешкідливого на перший погляд завдання. Ми перейшли на загальнодоступний сайт агентства, а саме на сторінку "Контакти", доступну кожному. Саме тут з'явилася перша ознака проблеми.
У формі завантаження файлів на сайті була відсутня критично важлива перевірка на стороні сервера, яка повинна була ретельно перевіряти дані, що надходять. За відсутності цього важливого заходу безпеки зловмисник міг таємно завантажити шкідливий файл, замаскований під нешкідливий. Наприклад, він може завантажити PHP файл, що маскується під нешкідливий PDF.
Ось тут-то сюжет і закручується. Озброївшись знаннями про цю вразливість, ми вирішили перевірити її на практиці. Ми перехопили відправлення форми, змінили розширення файлу з ".pdf" це ".php," і хитрістю змінив тип вмісту на "application/php". Нашою метою було продемонструвати, наскільки вразлива система для подібних маніпуляцій.
Приклад запиту:

Приклад шкідливого *.php файлу:

Приклад відповіді сервера:

Наш план приніс свої плоди: ми успішно відправили запит, обманом змусивши систему думати, що вона отримує нешкідливий PDF-файл, тоді як насправді це був потенційно шкідливий PHP-скрипт. Це відкриття викликало шок в агентстві, оскільки воно усвідомило, що в безпеці його веб-сайту зяє діра.
Наслідки цієї вразливості були очевидні. Щоб забезпечити цілісність свого веб-додатку, агентству потрібно було впровадити надійну перевірку файлів на стороні сервера. Цей процес має включати ретельну перевірку типу та вмісту файлів, а веб-сайт повинен бути пильним щодо шкідливого контенту, що є частиною стратегії захисту від потенційних атак.
Цей епізод нашої одіссеї тестування на проникнення підкреслює важливість ретельної перевірки кожного аспекту веб-безпеки, навіть таких, здавалося б, рутинних функцій, як завантаження файлів. Це нагадування про те, що у світі кібербезпеки немає дрібниць, і жодна вразливість не повинна залишатися поза увагою.
Основні моменти нашого тесту на проникнення в урядові мережі
В результаті державного мережевого пентесту висновки щодо безпеки були класифіковані за ступенем серйозності:
18 - критичний/високий; 27 - середній; 15 - низький; 8 - інформаційний.
Ця класифікація дає повне уявлення про наші відкриття.

Інші Послуги
Insomnia Security Scanner
AI-powered web application security scanner by CQR. Automated vulnerability discovery, exploit verification, and detailed reporting for modern applications.
Дізнатися більше
Захист інфраструктури CRYEYE
Аудит безпеки за допомогою CryEye забезпечує інформаційну безпеку підприємства, захищаючи всю інфраструктуру.
Дізнатися більше Тестування на проникнення
Знайдіть вразливості у всій інфраструктурі вашого бізнесу раніше, ніж це зроблять хакери! У межах консалтингу з тестування на проникнення ми підберемо методи пентестів та інші індивідуальні рекомендації з кібербезпеки для вашого бізнесу.
Дізнатися більше Соціальна Інженерія
Simulate real-world phishing, vishing, and pretexting attacks to measure and improve your team's security awareness and response capabilities.
Дізнатися більше Тестування Продуктивності
Усі види тестування навантаження і продуктивності вашої системи від компанії CQR, що спеціалізується на онлайн-безпеці.
Дізнатися більше AI-Powered Vulnerability Assessment
Leverage artificial intelligence to discover, prioritize, and remediate vulnerabilities across your digital assets faster and more accurately than traditional scanners.
Дізнатися більше Cloud Security Audit (AWS / GCP / Azure)
Comprehensive security review of your cloud environments — IAM policies, network controls, data exposure, and misconfigurations across all major cloud platforms.
Дізнатися більше DevSecOps Integration
Embed security into every stage of your CI/CD pipeline. Automated SAST, DAST, SCA, and secret scanning so vulnerabilities are caught before they reach production.
Дізнатися більше API Security Testing
In-depth testing of REST, GraphQL, and SOAP APIs for authentication flaws, authorization bypasses, injection vulnerabilities, and data leakage risks.
Дізнатися більше Mobile Application Penetration Testing
Manual and automated security testing for iOS and Android applications — reverse engineering, runtime analysis, traffic interception, and backend API assessment.
Дізнатися більше IoT Security Assessment
Evaluate firmware, communication protocols, cloud backends, and physical interfaces of IoT devices to identify vulnerabilities before attackers do.
Дізнатися більше Blockchain & Smart Contract Audit
Formal verification and manual code review of smart contracts on Ethereum, Solana, and other chains. Detect reentrancy, overflow, and logic flaws before deployment.
Дізнатися більше Red Team Operations
Advanced adversary simulation using real attacker TTPs (MITRE ATT&CK) to test your detection, response, and overall security posture under realistic conditions.
Дізнатися більше Threat Intelligence & Monitoring
Continuous monitoring of threat feeds, dark web, and attacker infrastructure to provide actionable intelligence specific to your organization and industry.
Дізнатися більше Zero Trust Architecture Review
Assess and design your Zero Trust security model — identity verification, micro-segmentation, least-privilege access, and continuous validation controls.
Дізнатися більше Compliance Consulting (PCI DSS / SOC 2 / GDPR)
Expert guidance to achieve and maintain compliance with major security frameworks. Gap analysis, remediation roadmaps, and audit-readiness support.
Дізнатися більше Dark Web Monitoring
Continuous surveillance of dark web forums, marketplaces, and breach databases for leaked credentials, sensitive data, or mentions of your organization.
Дізнатися більше Phishing Simulation & Awareness Training
Controlled phishing campaigns combined with interactive security awareness training to build a human firewall across your entire organization.
Дізнатися більше Supply Chain Security Audit
Assess third-party vendor risks, open-source dependencies, and software supply chain integrity to prevent attacks like SolarWinds and Log4Shell.
Дізнатися більше Container & Kubernetes Security
Security review of Docker images, Kubernetes clusters, RBAC policies, network policies, and runtime configurations to harden your container infrastructure.
Дізнатися більше Web Application Firewall (WAF) Deployment
Professional WAF setup, rule tuning, and ongoing management to block SQL injection, XSS, CSRF, and other OWASP Top 10 threats in real time.
Дізнатися більше Bug Bounty Program Management
Full lifecycle management of your bug bounty program — scope definition, researcher coordination, triage, validation, and remediation tracking.
Дізнатися більше OSINT Investigation Services
Open-source intelligence gathering on individuals, organizations, and infrastructure. Ideal for pre-engagement recon, fraud investigation, and competitive analysis.
Дізнатися більше Digital Forensics & Incident Response
Rapid response to security breaches — evidence collection, malware analysis, attacker timeline reconstruction, and actionable remediation recommendations.
Дізнатися більше