Перехват сеанса

Vulnerability Assessment as a Service (VAaaS)
Tests systems and applications for vulnerabilities to address weaknesses.

Перехват сеанса это тип кибератаки, при котором злоумышленник пытается получить несанкционированный доступ к сеансу пользователя в веб-приложении или сетевой службе. Злоумышленник делает это путем перехвата или кражи токена сеанса пользователя, который обычно представляет собой небольшой файл данных или текстовую строку, идентифицирующую сеанс пользователя.
Once the attacker has gained access to the session, they can then perform actions on behalf of the user, such as making purchases, accessing sensitive information, or changing account settings. This type of attack can be particularly dangerous if the user is engaged in a secure session, such as online banking, as the attacker can gain access to sensitive financial information.
Существует несколько методов, которые злоумышленники могут использовать для взлома сеанса пользователя, включая перехват пакетов, межсайтовый скриптинг (XSS) и атаки типа "человек посередине". Чтобы предотвратить перехват сеанса, разработчики веб-приложений и сетевые администраторы могут применять различные меры безопасности, такие как использование безопасных файлов cookie, шифрование трафика и регулярная смена токенов сеанса. Кроме того, пользователи могут защитить себя, избегая незащищенных общедоступных сетей Wi-Fi и используя двухфакторную аутентификацию, когда это возможно.
Пример уязвимого кода на разных языках программирования:
• PHP:
session_start();
$session_id = session_id();
echo "Your session ID is: ".$session_id;
Этот код уязвим для атак с перехватом сеанса, поскольку он просто повторяет текущий идентификатор сеанса, который может быть легко украден злоумышленником, если у него есть доступ к браузеру пользователя или сетевому трафику.
• Python:
import requests
session = requests.Session()
response = session.get("https://example.com")
print("Your session ID is: "+session.cookies.get_dict()["session_id"])
Этот код также уязвим для атак с перехватом сеанса, поскольку он предоставляет идентификатор сеанса в виде открытого текста в ответе.
• JavaScript:
var session_id = localStorage.getItem("session_id");
console.log("Your session ID is: "+session_id);
Этот код уязвим для атак с перехватом сеанса, поскольку он извлекает идентификатор сеанса из локального хранилища, к которому злоумышленник, имеющий доступ к браузеру пользователя, может легко получить доступ.
• Ruby:
require 'sinatra'
require 'sinatra/reloader'
enable :sessions
get '/' do
session_id = request.cookies['session_id']
puts "Your session ID is: #{session_id}"
end
Этот код уязвим для атак с перехватом сеанса, поскольку он просто регистрирует текущий идентификатор сеанса, который может быть легко украден злоумышленником, если у него есть доступ к браузеру пользователя или сетевому трафику.
Примеры эксплуатации Перехват сеанса уязвимые места
Перехват сеанса - это тип кибератаки, который включает в себя захват контроля над существующим сеансом пользователя путем кражи идентификатора сеанса (часто называемого токеном сеанса или идентификатором сеанса). Вот несколько примеров использования уязвимостей, связанных с перехватом сеансов:
Кража файлов cookie: злоумышленник может украсть идентификатор сеанса пользователя, перехватив связь между браузером пользователя и сервером. Это может быть достигнуто с помощью различных методов, таких как атаки типа "Человек посередине" (MITM), когда злоумышленник перехватывает и изменяет данные, передаваемые между пользователем и сервером.
Манипулирование URL-адресом: злоумышленник может манипулировать URL-адресом веб-приложения, чтобы получить доступ к идентификатору сеанса жертвы. Например, злоумышленник может изменить идентификатор сеанса в URL-адресе, чтобы получить доступ к сеансу другого пользователя.
Предсказуемые идентификаторы сеанса: если приложение генерирует предсказуемые идентификаторы сеанса, злоумышленник может легко угадать идентификатор сеанса пользователя и получить доступ к сеансу пользователя.
Межсайтовый скриптинг (XSS): злоумышленник может внедрить вредоносный код в веб-приложение, которое выполняется браузером пользователя. Это может быть использовано для кражи идентификатора сеанса пользователя и захвата сеанса.
Прослушивание сети: злоумышленник может использовать инструменты сетевого прослушивания для перехвата связи между пользователем и сервером. Это может быть использовано для кражи идентификатора сеанса пользователя и захвата сеанса.
Методы повышения привилегий для Перехват сеанса уязвимые места
Перехват сеанса может также использоваться в качестве ступеньки для атак с повышением привилегий, которые предполагают получение привилегий более высокого уровня, чем у злоумышленника в настоящее время в системе. Вот несколько примеров методов повышения привилегий для уязвимостей, связанных с перехватом сеансов:
Фиксация сеанса: злоумышленник может использовать фиксацию сеанса для управления идентификатором сеанса жертвы, заставляя ее использовать идентификатор сеанса, выбранный злоумышленником. Как только жертва входит в систему с фиксированным идентификатором сеанса, злоумышленник может использовать тот же идентификатор, чтобы получить доступ к учетной записи жертвы и ее привилегиям.
Отравление сеанса: злоумышленник может использовать отравление сеанса для изменения данных сеанса жертвы, включая их привилегии. Например, злоумышленник может изменить данные сеанса, чтобы предоставить себе привилегии уровня администратора, позволяющие им выполнять действия, на выполнение которых они в противном случае не были бы уполномочены.
Подделка межсайтовых запросов (CSRF): злоумышленник может использовать CSRF для использования существующего сеанса жертвы и выполнения действий от имени жертвы. Например, злоумышленник может использовать атаку CSRF для изменения настроек учетной записи жертвы и повышения ее привилегий.
Воспроизведение сеанса: злоумышленник может перехватить и воспроизвести данные сеанса жертвы, чтобы получить доступ к ее учетной записи и привилегиям. Злоумышленник может использовать инструмент для захвата данных сеанса жертвы, воспроизведения их в своей собственной системе, а затем получить доступ к учетной записи и привилегиям жертвы.
Перехват сеанса с помощью вредоносного ПО: злоумышленник может установить вредоносное ПО в системе жертвы, которое крадет идентификатор сеанса и отправляет его обратно злоумышленнику. Затем злоумышленник может использовать идентификатор сеанса, чтобы получить доступ к учетной записи жертвы и ее привилегиям.
Общая методология и контрольный список for Перехват сеанса уязвимые места
Определите тип идентификатора сеанса, используемого веб-приложением (например, файлы cookie, параметры URL, скрытые поля формы).
Проверьте, передается ли идентификатор сеанса по небезопасному каналу (например, незашифрованный HTTP, уязвимая конфигурация TLS).
Проверьте, является ли идентификатор сеанса предсказуемым или его можно легко угадать (например, порядковые номера, словарные слова, общие шаблоны).
Проверьте, достаточно ли длинный идентификатор сеанса и содержит ли он достаточно энтропии, чтобы противостоять атакам методом перебора.
Проверьте, правильно ли аннулируется идентификатор сеанса, когда пользователь выходит из системы или сеанс истекает.
Проверьте, правильно ли привязан идентификатор сеанса к учетным данным пользователя для аутентификации, чтобы злоумышленники не могли использовать украденные или перехваченные идентификаторы сеанса.
Проверьте, обеспечивает ли веб-приложение строгую безопасность транспорта (HSTS) для предотвращения атак с понижением рейтинга, которые могут привести к перехвату сеанса.
Рассмотрите возможность использования сеансовых файлов cookie с флагами HttpOnly и Secure для предотвращения атак на стороне клиента, таких как межсайтовый скриптинг (XSS) и кража файлов cookie.
Внедрите механизмы для обнаружения и предотвращения атак с перехватом сеансов, такие как проверка IP-адреса, проверка агента пользователя и мониторинг истечения срока действия сеанса.
Регулярно проводите аудит и анализ функциональности управления сеансами для выявления потенциальных уязвимостей и обеспечения соблюдения передовых методов обеспечения безопасности.
Набор инструментов для эксплуатации Перехват сеанса уязвимые места
Ручные Инструменты:
Burp Suite – инструмент тестирования безопасности веб-приложений, который включает прокси, сканер и различные другие инструменты для тестирования и выявления уязвимостей.
OWASP ZAP – сканер безопасности веб-приложений с открытым исходным кодом и прокси-сервер, который помогает выявлять уязвимости в веб-приложениях.
Fiddler – прокси-инструмент для веб-отладки, который регистрирует весь HTTP-трафик между компьютером и Интернетом, позволяя пользователям анализировать, проверять и отлаживать веб-трафик.
Charles Proxy - кроссплатформенный прокси-инструмент, который позволяет пользователям анализировать, перехватывать и изменять трафик HTTP и HTTPS между веб-приложением и Интернетом.
Wireshark – анализатор сетевых протоколов, который фиксирует и отображает сетевой трафик в режиме реального времени и позволяет пользователям анализировать и устранять неполадки в сети.
Tamper Data – плагин для браузера, который позволяет пользователям перехватывать и изменять HTTP / HTTPS запросы, отправляемые между веб-приложением и Интернетом.
Hackbar – плагин для браузера, который позволяет пользователям изменять HTTP / HTTPS запросы, отправляемые между веб-приложением и Интернетом.
Paros Proxy – прокси-инструмент на основе Java, который позволяет пользователям перехватывать и изменять трафик HTTP / HTTPS между веб-приложением и Интернетом.
WebScarab – прокси-инструмент на основе Java, который позволяет пользователям перехватывать и изменять трафик HTTP / HTTPS между веб-приложением и Интернетом.
Live HTTP Headers – плагин для браузера, который позволяет пользователям просматривать и изменять HTTP-заголовки, передаваемые между веб-приложением и Интернетом.
Автоматические Инструменты:
Nessus – сканер уязвимостей, который помогает выявлять уязвимости в сети, веб-приложении или операционной системе.
OpenVAS – сканер уязвимостей с открытым исходным кодом, который помогает выявлять уязвимости в сети, веб-приложении или операционной системе.
Nikto – сканер уязвимостей веб-сервера, который помогает выявлять уязвимости в веб-серверах и веб-приложениях.
Vega – сканер уязвимостей веб-приложений с открытым исходным кодом и платформа тестирования, которая помогает выявлять уязвимости в веб-приложениях.
Arachni – сканер безопасности веб-приложений с открытым исходным кодом, который помогает выявлять уязвимости в веб-приложениях.
AppScan – сканер уязвимостей веб-приложений, который помогает выявлять уязвимости в веб-приложениях.
Acunetix – сканер безопасности веб-приложений, который помогает выявлять уязвимости в веб-приложениях.
QualysGuard - облачный инструмент управления уязвимостями, который помогает выявлять уязвимости в сети, веб-приложении или операционной системе.
Netsparker – сканер безопасности веб-приложений, который помогает выявлять уязвимости в веб-приложениях.
Skipfish – автоматизированный сканер безопасности веб-приложений, который помогает выявлять уязвимости в веб-приложениях.
Средний балл CVSS Перехват сеанса уязвимые места
Средний балл CVSS уязвимостей, связанных с перехватом сеансов, варьируется в зависимости от нескольких факторов, таких как серьезность и воздействие уязвимости, тип веб-приложения и векторы атак, используемые злоумышленником. Как правило, уязвимости, связанные с перехватом сеансов, классифицируются как уязвимости высокой или критической серьезности, поскольку они могут позволить злоумышленникам получить несанкционированный доступ к конфиденциальной информации или выполнять действия от имени законных пользователей. В результате средний балл CVSS уязвимостей, связанных с перехватом сеансов, обычно превышает 7, что считается уязвимостью высокой степени серьезности. Однако важно отметить, что оценка CVSS не должна быть единственным фактором, учитываемым при оценке риска уязвимости, поскольку другие факторы, такие как влияние на бизнес, возможность использования и доступные меры по смягчению последствий, также должны приниматься во внимание.
Общее перечисление слабых мест (CWE)
CWE-613: Недостаточный срок действия сеанса – эта уязвимость возникает, когда веб-приложение неправильно завершает пользовательские сеансы, позволяя злоумышленнику использовать идентификатор сеанса после выхода пользователя из системы.
CWE-614: Конфиденциальный файл cookie в сеансе HTTPS без атрибута "Secure" – эта уязвимость возникает, когда веб-приложение отправляет конфиденциальную информацию, такую как идентификаторы сеанса или учетные данные для аутентификации, в незашифрованном файле cookie по HTTPS-соединению без атрибута ‘Secure’.
CWE-522: Недостаточно защищенные учетные данные – эта уязвимость возникает, когда веб-приложение хранит или передает учетные данные пользователя небезопасным способом, например, в виде открытого текста, что облегчает злоумышленникам их кражу или повторное использование.
CWE-207: Раскрытие информации через сообщения об ошибках – эта уязвимость возникает, когда веб-приложение раскрывает конфиденциальную информацию, такую как идентификаторы сеансов, в сообщениях об ошибках, которые могут быть использованы злоумышленниками для перехвата пользовательских сеансов.
CWE-798: Использование жестко запрограммированных учетных данных - эта уязвимость возникает, когда веб–приложение использует жестко запрограммированные учетные данные, такие как имена пользователей и пароли по умолчанию, что облегчает злоумышленникам получение несанкционированного доступа.
CWE-384: Фиксация сеанса – эта уязвимость возникает, когда веб-приложение неправильно генерирует новые идентификаторы сеанса после входа пользователя в систему, что позволяет злоумышленникам получить и использовать действительный идентификатор сеанса для взлома сеанса пользователя.
CWE-290: Обход аутентификации с помощью перехвата и воспроизведения - эта уязвимость возникает, когда веб–приложение не обеспечивает должной защиты от атак с перехватом и воспроизведением, позволяя злоумышленникам перехватывать сеансы пользователей.
CWE-330: Использование недостаточно случайных значений – эта слабость возникает, когда веб-приложение генерирует идентификаторы сеанса или другие случайные значения, используя недостаточно случайные значения или предсказуемые алгоритмы, что облегчает злоумышленникам их угадывание или предсказание.
CWE-319: Передача конфиденциальной информации открытым текстом – эта уязвимость возникает, когда веб-приложение отправляет конфиденциальную информацию, такую как идентификаторы сеанса или учетные данные для аутентификации, открытым текстом по незашифрованному каналу, что облегчает злоумышленникам перехват и захват пользовательских сеансов.
Перехват сеанса уязвимые места подвиги
Перехват: злоумышленник может использовать инструменты перехвата сети, такие как Wireshark, для захвата незашифрованного сетевого трафика и получения идентификаторов сеансов или конфиденциальной информации, которые могут быть использованы для перехвата пользовательских сеансов.
Межсайтовые сценарии (XSS): злоумышленник может внедрять вредоносные сценарии в веб-приложение, которые могут выполняться ничего не подозревающими пользователями, позволяя злоумышленнику красть идентификаторы сеансов и перехватывать сеансы пользователей.
Фиксация сеанса: злоумышленник может использовать атаку с фиксацией сеанса, чтобы обманом заставить пользователя использовать идентификатор сеанса, который был ранее создан злоумышленником. Это можно сделать, предоставив пользователю ссылку на уязвимую страницу, которая задает идентификатор сеанса, или используя тактику социальной инженерии.
Перехват сеанса: злоумышленник может использовать инструменты перехвата сеанса, такие как Firesheep, для захвата незашифрованных файлов cookie сеанса и использования их для перехвата сеансов пользователя.
CSRF (подделка межсайтовых запросов): злоумышленник может использовать атаки CSRF, чтобы обманом заставить пользователя выполнить действие в уязвимом веб-приложении, которое может быть использовано для взлома сеанса пользователя.
Человек посередине (MitM): злоумышленник может использовать атаки MitM для перехвата сетевого трафика и получения конфиденциальной информации, включая идентификаторы сеансов, которые могут быть использованы для перехвата пользовательских сеансов.
Перебор: злоумышленник может использовать атаки методом перебора, чтобы угадать идентификаторы сеанса или учетные данные и получить доступ к сеансам пользователей.
Для изучения Перехват сеанса уязвимые места
Если вы заинтересованы в изучении уязвимостей, связанных с перехватом сеансов, существует множество доступных ресурсов, которые помогут вам узнать больше об этой теме. Вот несколько предложений:
OWASP: The Open Web Application Security Project (OWASP) is a non-profit organization that provides free and open-source resources for web application security. Their website provides information on various security vulnerabilities, including session hijacking, as well as guidelines for testing and mitigating these vulnerabilities.
Книги: Существует несколько книг по безопасности веб-приложений, в которых подробно рассматриваются уязвимости, связанные с перехватом сеансов, такие как “Руководство хакера веб-приложений” Дафида Штуттарда и Маркуса Пинто.
Online Courses: There are many online courses available that focus on web application security and session hijacking vulnerabilities. Some popular platforms include Udemy, Coursera, and Pluralsight.
Конференции и мероприятия. Посещение конференций и мероприятий по безопасности может стать отличным способом узнать больше об уязвимостях, связанных с перехватом сеансов, и других темах, связанных с безопасностью. Некоторые популярные мероприятия включают конференции Black Hat, DEF CON и OWASP.
Книги с обзором Перехват сеанса уязвимые места
“The Web Application Hacker's Handbook: поиск и использование уязвимостей безопасности” Дафидд Штуттард и Маркус Пинто: Эта книга представляет собой всеобъемлющее руководство по безопасности веб-приложений и охватывает различные темы, включая уязвимости, связанные с перехватом сеансов. В книге приведены реальные примеры и практические методы выявления и использования недостатков безопасности в веб-приложениях.
“OWASP Testing Guide v4” by The Open Web Application Security Project (OWASP): This book is a free and open-source resource that provides guidelines for testing web applications for security vulnerabilities, including session hijacking. The guide provides detailed information on various testing methodologies, tools, and techniques, as well as recommendations for remediation and mitigation.
“Запутанная сеть: руководство по обеспечению безопасности современных веб-приложений” Михала Залевски: Эта книга представляет собой всеобъемлющее руководство по безопасности веб-приложений и охватывает различные темы, включая уязвимости, связанные с перехватом сеансов. В книге содержится подробный анализ различных веб-технологий, протоколов и векторов атак, которые могут быть использованы злоумышленниками, а также рекомендации по смягчению последствий.
“Взломанные веб-приложения: Секреты и решения безопасности веб-приложений” Джоэла Скамбрея, Винсента Лью и Калеба Сима: В этой книге представлен всеобъемлющий обзор безопасности веб-приложений, включая уязвимости, связанные с перехватом сеансов. В книге приведены практические примеры и тематические исследования реальных атак, а также рекомендации по устранению и смягчению последствий.
Список полезных нагрузок Перехват сеанса уязвимые места
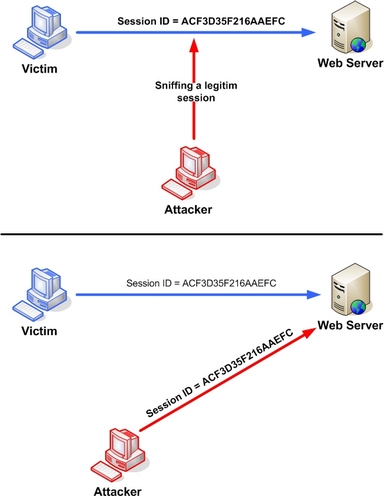
Сеанс Обнюхивания
В примере, как мы можем видеть, сначала злоумышленник использует сниффер для захвата действительного сеанса токена, называемого “Идентификатор сеанса”, затем он использует действительный сеанс токена для получения несанкционированного доступа к веб-серверу.
Межсайтовая атака скриптом
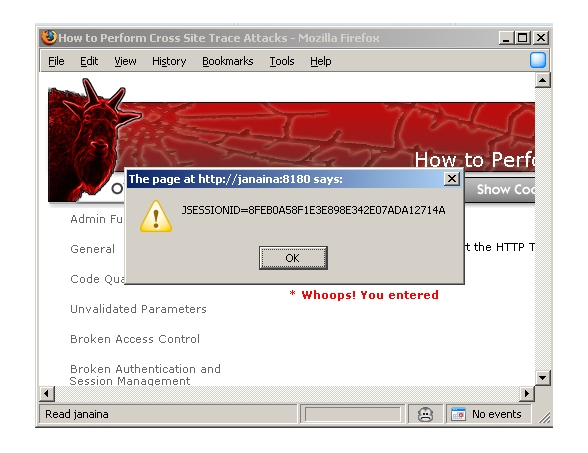
Злоумышленник может скомпрометировать токен сеанса, используя вредоносный код или программы, запущенные на стороне клиента. В примере показано, как злоумышленник может использовать XSS-атаку для кражи токена сеанса. Если злоумышленник отправляет созданную ссылку жертве с помощью вредоносного JavaScript, когда жертва нажимает на ссылку, JavaScript запускается и выполняет инструкции, сделанные злоумышленником. В примере на рисунке 3 используется XSS-атака для отображения значения файла cookie текущего сеанса; используя ту же технику, можно создать специальный код JavaScript, который отправит файл cookie злоумышленнику
Как защититься от Перехват сеанса уязвимые места
Блокировать подозрительный входящий трафик: настройте брандмауэр на блокировку входящего трафика с подозрительных IP-адресов или источников, которые могут пытаться инициировать атаку с перехватом сеанса.
Мониторинг сеансовых файлов cookie: мониторинг сеансовых файлов cookie на предмет необычных действий, таких как несколько входов в систему с разных IP-адресов или местоположений. Это может помочь обнаружить и предотвратить атаки с перехватом сеансов.
Внедрите двухфакторную аутентификацию: Внедрите двухфакторную аутентификацию для повышения безопасности учетных записей пользователей и предотвращения атак с перехватом сеансов.
Используйте зашифрованные соединения: Используйте зашифрованные соединения, такие как HTTPS или SSL, чтобы предотвратить атаки с перехватом сеансов, которые пытаются перехватить незашифрованные данные.
Мониторинг активности пользователей: мониторинг активности и поведения пользователей для обнаружения любых необычных или подозрительных действий, которые могут указывать на атаку с перехватом сеанса.
Заключение
В заключение, перехват сеанса является серьезной уязвимостью, которая может поставить под угрозу безопасность вашей системы и содержащихся в ней данных. Важно внедрить надлежащие меры безопасности для предотвращения и обнаружения атак с перехватом сеансов, таких как мониторинг активности пользователей, использование зашифрованных соединений, внедрение двухфакторной аутентификации и блокирование подозрительного трафика. Выполнив эти шаги, вы сможете помочь обеспечить безопасность и сохранность вашей системы и содержащихся в ней данных.
Другие Услуги
Insomnia Security Scanner
AI-powered web application security scanner by CQR. Automated vulnerability discovery, exploit verification, and detailed reporting for modern applications.
Узнать большеЗащита Инфраструктуры CRYEYE
Аудит безопасности с помощью CryEye обеспечивает информационную безопасность предприятия, защищая всю инфраструктуру.
Узнать большеТестирование на проникновение
Найдите уязвимости во всей инфраструктуре вашего бизнеса раньше, чем это сделают хакеры! В рамках консалтинга по тестированию на проникновение мы подберем методы пентестов.
Узнать большеСоциальная инженерия
Simulate real-world phishing, vishing, and pretexting attacks to measure and improve your team's security awareness and response capabilities.
Узнать большеНагрузочное Тестирование
All kinds of load and performance testing of your system from the CQR online security company.
Узнать большеAI-Powered Vulnerability Assessment
Leverage artificial intelligence to discover, prioritize, and remediate vulnerabilities across your digital assets faster and more accurately than traditional scanners.
Узнать большеCloud Security Audit (AWS / GCP / Azure)
Comprehensive security review of your cloud environments — IAM policies, network controls, data exposure, and misconfigurations across all major cloud platforms.
Узнать большеDevSecOps Integration
Embed security into every stage of your CI/CD pipeline. Automated SAST, DAST, SCA, and secret scanning so vulnerabilities are caught before they reach production.
Узнать большеAPI Security Testing
In-depth testing of REST, GraphQL, and SOAP APIs for authentication flaws, authorization bypasses, injection vulnerabilities, and data leakage risks.
Узнать большеMobile Application Penetration Testing
Manual and automated security testing for iOS and Android applications — reverse engineering, runtime analysis, traffic interception, and backend API assessment.
Узнать большеIoT Security Assessment
Evaluate firmware, communication protocols, cloud backends, and physical interfaces of IoT devices to identify vulnerabilities before attackers do.
Узнать большеBlockchain & Smart Contract Audit
Formal verification and manual code review of smart contracts on Ethereum, Solana, and other chains. Detect reentrancy, overflow, and logic flaws before deployment.
Узнать большеRed Team Operations
Advanced adversary simulation using real attacker TTPs (MITRE ATT&CK) to test your detection, response, and overall security posture under realistic conditions.
Узнать большеThreat Intelligence & Monitoring
Continuous monitoring of threat feeds, dark web, and attacker infrastructure to provide actionable intelligence specific to your organization and industry.
Узнать большеZero Trust Architecture Review
Assess and design your Zero Trust security model — identity verification, micro-segmentation, least-privilege access, and continuous validation controls.
Узнать большеCompliance Consulting (PCI DSS / SOC 2 / GDPR)
Expert guidance to achieve and maintain compliance with major security frameworks. Gap analysis, remediation roadmaps, and audit-readiness support.
Узнать большеDark Web Monitoring
Continuous surveillance of dark web forums, marketplaces, and breach databases for leaked credentials, sensitive data, or mentions of your organization.
Узнать большеPhishing Simulation & Awareness Training
Controlled phishing campaigns combined with interactive security awareness training to build a human firewall across your entire organization.
Узнать большеSupply Chain Security Audit
Assess third-party vendor risks, open-source dependencies, and software supply chain integrity to prevent attacks like SolarWinds and Log4Shell.
Узнать большеContainer & Kubernetes Security
Security review of Docker images, Kubernetes clusters, RBAC policies, network policies, and runtime configurations to harden your container infrastructure.
Узнать большеWeb Application Firewall (WAF) Deployment
Professional WAF setup, rule tuning, and ongoing management to block SQL injection, XSS, CSRF, and other OWASP Top 10 threats in real time.
Узнать большеBug Bounty Program Management
Full lifecycle management of your bug bounty program — scope definition, researcher coordination, triage, validation, and remediation tracking.
Узнать большеOSINT Investigation Services
Open-source intelligence gathering on individuals, organizations, and infrastructure. Ideal for pre-engagement recon, fraud investigation, and competitive analysis.
Узнать большеDigital Forensics & Incident Response
Rapid response to security breaches — evidence collection, malware analysis, attacker timeline reconstruction, and actionable remediation recommendations.
Узнать больше