


Красная Команда
как Сервис
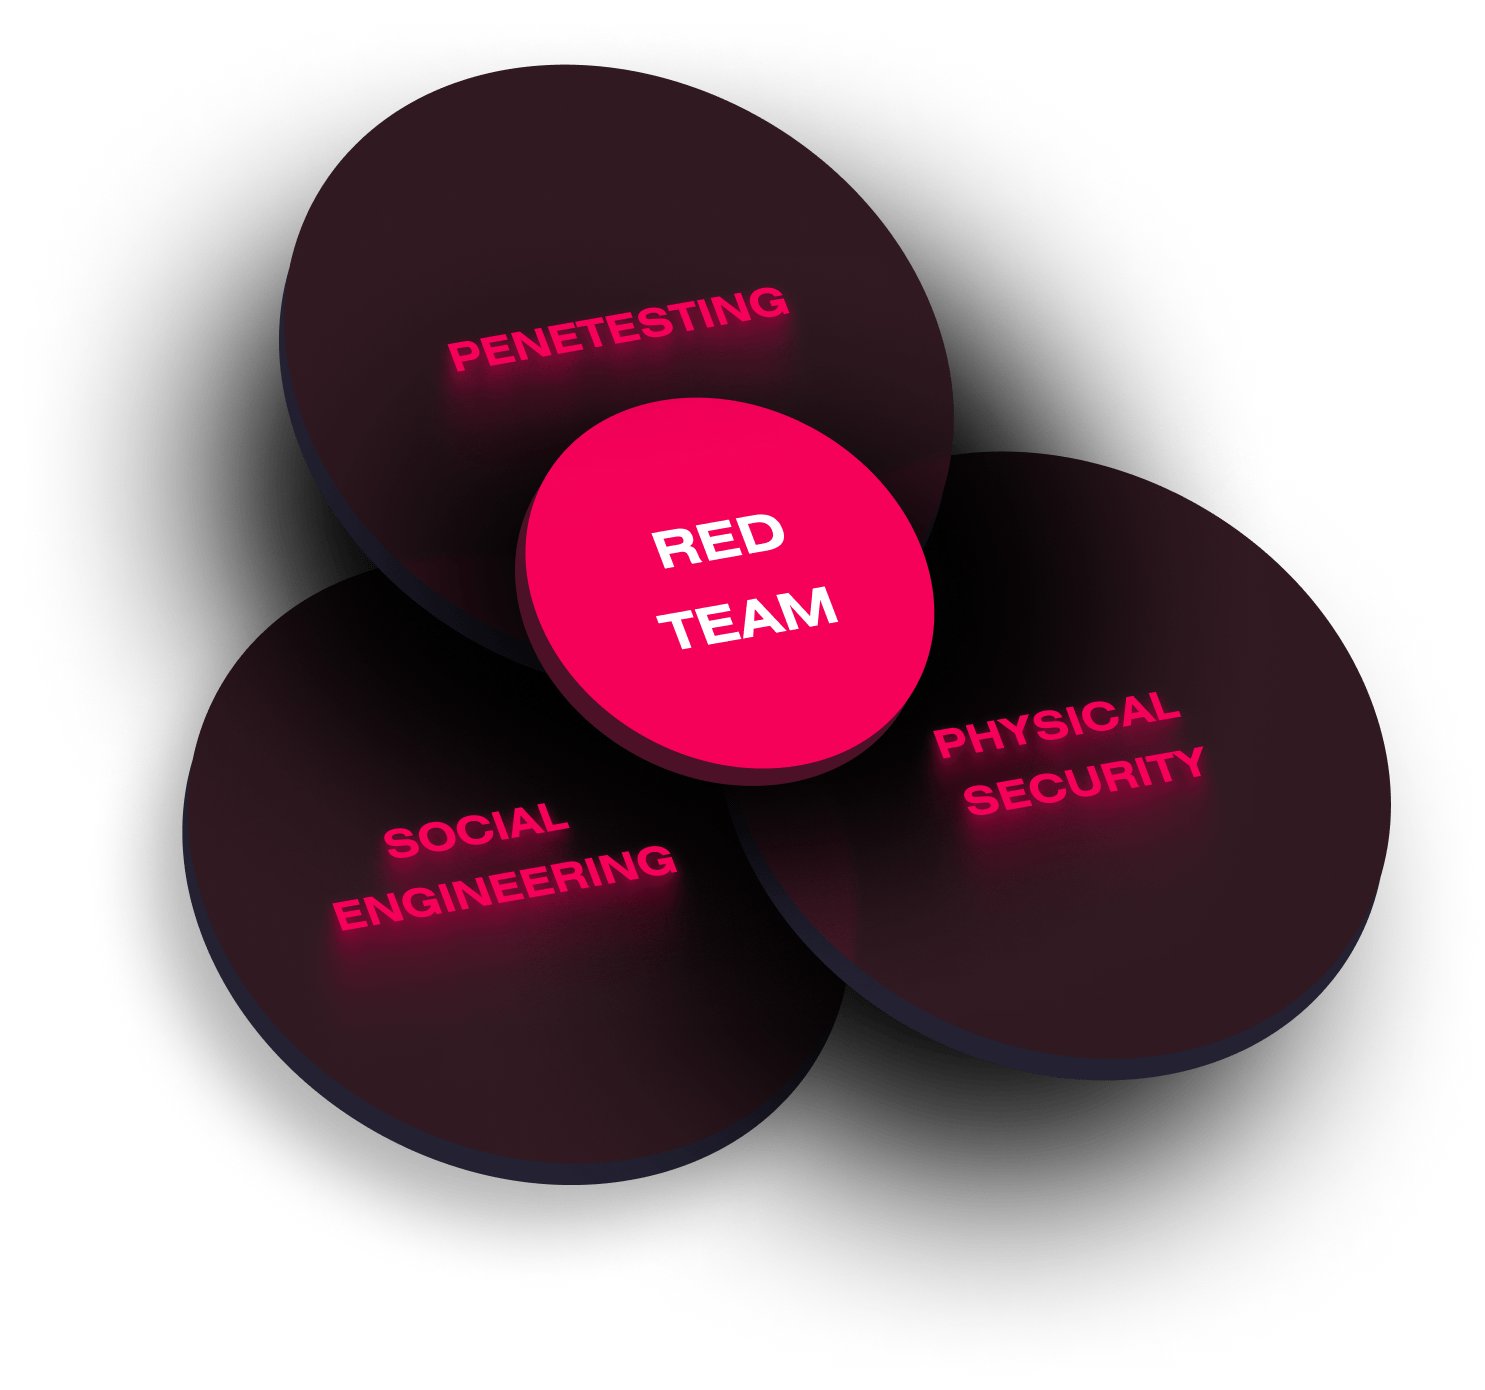
ЧТО ТАКОЕ "КРАСНАЯ КОМАНДА"?
Красная команда CQR проводит углубленную оценку кибербезопасности и моделирование, чтобы помочь вашей организации улучшить свою защиту. Red Team берёт разведданные из открытых источников (OSINT) и данные об угрозах для разработки реалистичных имитационных атак на вашу ИТ-инфраструктуру и персонал.
Стратегия Атаки
КТО МЫ?

Пентестеры
Квалифицированная красная команда пентестеров с более чем 10-летним опытом работы с такими странами, как Дубай, США, Катар и другими. В сочетании с нашим автоматизированным агрегатором мы предлагаем новый уровень услуг безопасности и самые современные технологии пентестинга.
СОЦИНЖЕНЕРЫ
Профессиональный аудит прямо под рукой, с простым в использовании интерфейсом, предоставляющим отчеты по углубленному анализу уязвимостей, оказывающих непосредственное влияние на функции и безопасность компании.
Инженеры сетевой архитектуры
Участники самых тайных обществ Darknet, обладающие высоким авторитетом и многолетним доверием, сделают все, чтобы найти всю информацию, которая может быть использована против вашей организации, предотвращая опасные ситуации.

Эксперты OSINT разведки
Наши osint-тестеры используют наш современный сканер для обслуживания всей системы, обеспечивая душевное спокойствие владельцам бизнеса, стремящимся к надежной киберзащите и оптимальной производительности организации.
Разработчики експлойтов
Мы являемся организацией разработчиков эксплойтов и исследователей безопасности. Мы стремимся разрабатывать новые эксплойты, уязвимости и векторы атак.
Что мы делаем как Красная Команда?

Сканирование и эксплуатация сети
Сканирование и эксплуатация сетей - это ключевая часть пентестинга, где вы сможете сканировать сети и выявлять их уязвимости. Мы будем использовать Metasploit и другие инструменты, применяемые в "красной команде" для пентестинга на соответствие требованиям безопасности

OSINT / RECON
Передовые методики разведки и сбора информации необходимы для получения и проверки данных о цели перед проведением атаки или пентестинга. ОСИНТ-расследования помогают определить, какие службы работают на цели, какие порты они прослушивают, какие у них есть уязвимости, или даже получить доступ, используя тактику социальной инженерии.

Социальная Инженерия
Социальная инженерия - это форма психологического манипулирования, направленная на уязвимые места человека для сбора информации. Она часто используется специалистами пентестинга как средство проникновения в объект.

Аудит Безопасности Active Directory
Аудит Active Directory - это часть процесса Red Teaming, которая может быть использована для проведения комплексного аудита инфраструктуры Active Directory. Вы получите обзор всех изменений, которые были внесены в вашу сеть за определенное время, и все эти изменения можно отфильтровать по любым выбранным вами критериям.

Пентест
Компания CQR имеет множество способов проверки вашей системы и проводит пентест инфраструктуры с помощью популярных и сложных хакерских вторжений до того, как это сделает хакер.

Отчёность
Мы предоставим вам отчет о всей работе "красной команды", а также консультацию по стратегии безопасности вашего бизнеса с лучшими экспертами по кибербезопасности.

Почему вам необходим Red Teaming?
Red Teaming - это метод решения проблем, который использует воображение и интеллект вовлеченных людей, чтобы бросить вызов внутренней логике организации. Этот метод используется во всех сферах, включая бизнес, армию, политику и даже правительства.
Заказать
Услугу
Красная Команда
Другие Услуги
Insomnia Security Scanner
AI-powered web application security scanner by CQR. Automated vulnerability discovery, exploit verification, and detailed reporting for modern applications.
Узнать больше
Защита Инфраструктуры CRYEYE
Аудит безопасности с помощью CryEye обеспечивает информационную безопасность предприятия, защищая всю инфраструктуру.
Узнать больше Тестирование на проникновение
Найдите уязвимости во всей инфраструктуре вашего бизнеса раньше, чем это сделают хакеры! В рамках консалтинга по тестированию на проникновение мы подберем методы пентестов.
Узнать больше Социальная инженерия
Simulate real-world phishing, vishing, and pretexting attacks to measure and improve your team's security awareness and response capabilities.
Узнать больше Нагрузочное Тестирование
All kinds of load and performance testing of your system from the CQR online security company.
Узнать больше AI-Powered Vulnerability Assessment
Leverage artificial intelligence to discover, prioritize, and remediate vulnerabilities across your digital assets faster and more accurately than traditional scanners.
Узнать больше Cloud Security Audit (AWS / GCP / Azure)
Comprehensive security review of your cloud environments — IAM policies, network controls, data exposure, and misconfigurations across all major cloud platforms.
Узнать больше DevSecOps Integration
Embed security into every stage of your CI/CD pipeline. Automated SAST, DAST, SCA, and secret scanning so vulnerabilities are caught before they reach production.
Узнать больше API Security Testing
In-depth testing of REST, GraphQL, and SOAP APIs for authentication flaws, authorization bypasses, injection vulnerabilities, and data leakage risks.
Узнать больше Mobile Application Penetration Testing
Manual and automated security testing for iOS and Android applications — reverse engineering, runtime analysis, traffic interception, and backend API assessment.
Узнать больше IoT Security Assessment
Evaluate firmware, communication protocols, cloud backends, and physical interfaces of IoT devices to identify vulnerabilities before attackers do.
Узнать больше Blockchain & Smart Contract Audit
Formal verification and manual code review of smart contracts on Ethereum, Solana, and other chains. Detect reentrancy, overflow, and logic flaws before deployment.
Узнать больше Red Team Operations
Advanced adversary simulation using real attacker TTPs (MITRE ATT&CK) to test your detection, response, and overall security posture under realistic conditions.
Узнать больше Threat Intelligence & Monitoring
Continuous monitoring of threat feeds, dark web, and attacker infrastructure to provide actionable intelligence specific to your organization and industry.
Узнать больше Zero Trust Architecture Review
Assess and design your Zero Trust security model — identity verification, micro-segmentation, least-privilege access, and continuous validation controls.
Узнать больше Compliance Consulting (PCI DSS / SOC 2 / GDPR)
Expert guidance to achieve and maintain compliance with major security frameworks. Gap analysis, remediation roadmaps, and audit-readiness support.
Узнать больше Dark Web Monitoring
Continuous surveillance of dark web forums, marketplaces, and breach databases for leaked credentials, sensitive data, or mentions of your organization.
Узнать больше Phishing Simulation & Awareness Training
Controlled phishing campaigns combined with interactive security awareness training to build a human firewall across your entire organization.
Узнать больше Supply Chain Security Audit
Assess third-party vendor risks, open-source dependencies, and software supply chain integrity to prevent attacks like SolarWinds and Log4Shell.
Узнать больше Container & Kubernetes Security
Security review of Docker images, Kubernetes clusters, RBAC policies, network policies, and runtime configurations to harden your container infrastructure.
Узнать больше Web Application Firewall (WAF) Deployment
Professional WAF setup, rule tuning, and ongoing management to block SQL injection, XSS, CSRF, and other OWASP Top 10 threats in real time.
Узнать больше Bug Bounty Program Management
Full lifecycle management of your bug bounty program — scope definition, researcher coordination, triage, validation, and remediation tracking.
Узнать больше OSINT Investigation Services
Open-source intelligence gathering on individuals, organizations, and infrastructure. Ideal for pre-engagement recon, fraud investigation, and competitive analysis.
Узнать больше Digital Forensics & Incident Response
Rapid response to security breaches — evidence collection, malware analysis, attacker timeline reconstruction, and actionable remediation recommendations.
Узнать больше